
2.9.26.4 OpenSearch — система распределенного поиска, сбора, анализа и визуализации данных
 Скачать документ
OpenSearch
Установка и настройка OpenSearch
OpenSearch Dashboards
Установка и настройка OpenSearch Dashboards
Logstash
Установка и настройка logstash
Beats
Установка и настройка filebeat
Установка и настройка auditbeat
Установка и настройка heartbeat
Установка и настройка metricbeat
Установка и настройка packetbeat
Отображение данных в OpenSearch Dashboards
Создание шаблона индексов
Создание информационной панели OpenSearch Dashboards
Использование Discover
Окружение
- Версия ОС: 7.3
- Конфигурация ОС: Сервер графический
- Редакция ОС: Стандартная
- Архитектура: x86_64
- Версия ПО: opensearch-2.19.5-2, opensearch-dashboards-2.19.5-2, logstash-1:9.2.4-1, auditbeat-9.2.5-1, filebeat-9.2.5-1, heartbeat-9.2.5-1, metricbeat-9.2.5-1, packetbeat-9.2.5-1
OpenSearch стек (OpenSearch, Logstash, OpenSearch Dashboards) — это форк ELK стека (Elasticsearch, Logstash, Kibana). Конвейер обработки данных журнала состоит из трёх этапов: агрегация, обработка и хранение.
В традиционном стеке обработка и агрегация данных осуществлялись с использованием Logstash. Необходимость оптимизации процессов обработки данных обусловила переход к использованию Beats.
Beats — это легковесные агенты сбора данных, каждый из которых предназначен для определенной задачи:
- auditbeat — сбор данных аудита безопасности;
- filebeat — мониторинг и сбор файлов журналов;
- heartbeat — проверка доступности служб;
- metricbeat — сбор метрик системы и служб;
- packetbeat — анализ трафика сетевых пакетов.
OpenSearch
Opensearch — это распределенная система полнотекстового поиска и анализа данных, работающая в режиме реального времени. После добавления данных в opensearch можно выполнять полнотекстовый поиск со сложными функциями: поиск по полю, поиск по нескольким индексам, повышение полей, ранжирование результатов по баллам, сортировка результатов по полю и агрегирование результатов.
Opensearch можно использовать в качестве серверной части для поискового приложения, система обеспечивает хорошую производительность и имеет возможность масштабироваться в зависимости от потребностей приложения.
Установка и настройка OpenSearch
Для установки opensearch выполните следующий алгоритм действий:
1. Выполните установку пакетов (потребуются права администратора).
Для первой установки opensearch необходимо определить собственный пароль администратора:
sudo env OPENSEARCH_INITIAL_ADMIN_PASSWORD='<пароль_администратора>' dnf install opensearch
где <пароль_администратора> — самостоятельно заданный пароль администратора длиной от 12 символов, содержащий прописные буквы (A-Z), строчные буквы (a-z), спецсимволы, цифры (0-9). Пример пароля: Xy9#Wp$3Qz!Tm.
2. Перезагрузите конфигурацию диспетчера systemd:
sudo systemctl daemon-reload
3. Добавьте opensearch в автозагрузку и запустите службу:
sudo systemctl enable --now opensearch
4. Настройки opensearch находятся в файле /etc/opensearch/opensearch.yml. Внесите изменения в конфигурационный файл:
sudo nano /etc/opensearch/opensearch.yml
5. Приведите следующие строки к виду:
network.host: 0.0.0.0
discovery.seed_hosts: ["127.0.0.1", "[::1]"]
где:
0.0.0.0— прослушивание на всех интерфейсах;["127.0.0.1", "[::1]"]— локальный поиск хостов кластера.
Сохраните внесённые изменения, нажав Ctrl + S, затем Ctrl + X.
6. Перезапустите службу opensearch:
sudo systemctl restart opensearch
7. Проверьте статус службы opensearch:
systemctl status opensearch
При успешно выполненных настройках в статусе должно отображаться active (running).
8. Проверьте работу opensearch:
curl -X GET https://localhost:9200 -u 'admin:Xy9#Wp$3Qz!Tm' --insecure
Пример вывода:
{
  "name" : "localhost.localdomain",
  "cluster_name" : "opensearch",
  "cluster_uuid" : "4SdGhBcFTnyt0ro3KyLbvw",
  "version" : {
    "distribution" : "opensearch",
    "number" : "2.19.5",
    "build_type" : "tar",
    "build_hash" : "688434c5163e9b107f339df25b4e98a96c10ddc6",
    "build_date" : "2026-04-03T00:00Z",
    "build_snapshot" : false,
    "lucene_version" : "9.12.3",
    "minimum_wire_compatibility_version" : "7.10.0",
    "minimum_index_compatibility_version" : "7.0.0"
  },
  "tagline" : "The OpenSearch Project: https://opensearch.org/"
}
OpenSearch Dashboards
OpenSearch Dashboards — это веб-интерфейс для opensearch, предоставляющий комплексное решение для визуального анализа, обнаружения и запроса данных мониторинга. При работе с opensearch через консоль OpenSearch Dashboards использовать необязательно. Также вместо OpenSearch Dashboards в качестве веб-интерфейса можно использовать другие инструменты, например, Grafana.
Установка и настройка OpenSearch Dashboards
Для установки и настройки opensearch-dashboards выполните следующий алгоритм действий:
1. Выполните установку пакетов:
sudo dnf install opensearch-dashboards
2. Перезагрузите конфигурацию диспетчера systemd:
sudo systemctl daemon-reload
3. Затем запустите и добавьте в автозагрузку службу opensearch-dashboards:
sudo systemctl enable --now opensearch-dashboards
4. Откройте конфигурационный файл opensearch_dashboards.yml:
sudo nano /etc/opensearch-dashboards/opensearch_dashboards.yml
5. Приведите строки к виду:
server.host: 0.0.0.0

opensearch.hosts: ["https://192.168.2.15:9200"]
opensearch.ssl.verificationMode: none
opensearch.username: "admin"
opensearch.password: "Xy9#Wp$3Qz!Tm"
opensearch.requestHeadersWhitelist: [authorization, securitytenant]
где:
server.host: 0.0.0.0— прослушивание на всех интерфейсах;opensearch.hosts— адрес OpenSearch, где192.168.2.15— IP-адрес хоста;opensearch.ssl.verificationMode: none— отключение проверки SSL-сертификатов;opensearch.username— имя пользователя;opensearch.password— пароль пользователя для подключения к OpenSearch;opensearch.requestHeadersWhitelist: [authorization, securitytenant]— список разрешённых заголовков запросов.
6. Перезапустите службу opensearch-dashboards:
sudo systemctl restart opensearch-dashboards
7. Проверьте статус службы opensearch-dashboards:
systemctl status opensearch-dashboards
Отобразится текущий статус службы opensearch-dashboards, включая информацию о том, запущена ли служба, возникли ли ошибки или проблемы при запуске, а также последние записи журнала, связанные со службой. При успешном подключении в статусе должно отображаться active (running).
Logstash
Logstash является механизмом обработки событий на стороне сервера. Утилита извлекает данные из широкого спектра источников, трансформирует их и отправляет в opensearch в реальном времени.
Возможности logstash:
- помогает централизовать данные из журналов и метрик;
- выполняет обработку данных;
- формирует нужную пользователю выборку;
- позволяет строить масштабируемые контейнеры для сбора больших объемов разнообразных данных;
- нормализует и отправляет на хранение данные на различные ресурсы;
- обрабатывает все типы данных протоколирования;
- предоставляет фильтры ввода и плагины вывода.
Logstash принимает входные данные из следующих источников:
- STDIN,
- журналы,
- файлы,
- TCP / UDP,
- websocket,
- zeromq.
При наличии большого количества разрозненных данных их отправка напрямую в opensearch неудобна, в таких случаях можно использовать предобработку в logstash.
При использовании logstash на него отправляются данные со всех beats и настройки перемещаются в единый центр, где происходит управление, распределение индексов, изменение полей. При большой нагрузке есть возможность вынести logstash на отдельную машину.
Конвейер logstash состоит из трёх компонентов — ввода, фильтров и вывода. Количество блоков не ограничено.
input {
  input_plugin => {...}
}

filter {
  filter_plugin => {...}
}

output {
  output_plugin => {...}
}
где:
input— получает события из разных источников одновременно, используя коллекцию инструментов ввода с открытым исходным кодом под названием beats для сбора событий;filter— анализирует и обогащает события различными способами, располагает обширной коллекцией фильтров, которые преобразуют события и направляют их на вывод;output— отправляет отфильтрованные события в одно или несколько мест назначения.
Установка и настройка logstash
Для установки и настройки logstash выполните следующий алгоритм действий:
1. Выполните установку logstash (потребуются права администратора):
sudo dnf install logstash
2. Откройте для редактирования конфигурационный файл pipelines.yml:
sudo nano /etc/logstash/pipelines.yml
3. Добавьте следующие настройки:
- pipeline.id: main
  path.config: "/etc/logstash/conf.d/*.conf"
4. Создайте конфигурационный файл input.conf:
sudo nano /etc/logstash/conf.d/input.conf
5. Добавьте в него следующие настройки:
input {
  beats {
    port => 5044
  }
}
6. Создайте конфигурационный файл filter.conf:
sudo nano /etc/logstash/conf.d/filter.conf
7. Добавьте в него следующие настройки:
filter {
  if [type] == "syslog" {
    grok {
      match => { "message" => "%{SYSLOGTIMESTAMP:syslog_timestamp} %{SYSLOGHOST:syslog_hostname} %{DATA:syslog_program}(?:\[%{POSINT:syslog_pid}\])?: %{GREEDYDATA:syslog_message}" }
      add_field => [ "received_at", "%{@timestamp}" ]
      add_field => [ "received_from", "%{host}" ]
    }
    date {
      match => [ "syslog_timestamp", "MMM d HH:mm:ss", "MMM dd HH:mm:ss" ]
    }
  }
}
8. Создайте файл output.conf:
sudo nano /etc/logstash/conf.d/output.conf
9. Добавьте в него следующие настройки:
output {
  opensearch {
    hosts => ["https://localhost:9200"]
    ssl => true
    ssl_certificate_verification => false
    user => "admin"
    password => "Xy9#Wp$3Qz!Tm"
    manage_template => false
    index => "%{[@metadata][beat]}-%{[@metadata][version]}-%{+YYYY.MM.dd}"
  }
}
10. Установите java-21:
sudo dnf install java-21-openjdk java-21-openjdk-devel
11. Проверьте конфигурацию logstash:
sudo -u logstash logstash --path.settings /etc/logstash -t -f /etc/logstash/conf.d/input.conf
Если конфигурация корректна, в ответе команды появится примерно следующее сообщение: «Config Validation Result: OK».
Если есть ошибки в конфигурации, будут показаны сообщения об ошибках, которые нужно исправить.
12. Добавьте службу logstash в автозагрузку:
sudo systemctl enable --now logstash
13. Перезапустите службу logstash:
sudo systemctl restart logstash
14. Проверьте статус logstash:
systemctl status logstash
При успешном подключении появится статус active (running).
Beats
Beats — это легковесные агенты для доставки данных с открытым исходным кодом, располагающиеся на стороне клиента. Их особенность заключается в задействовании небольшого количества ресурсов.
Beats содержит несколько пакетов, являющихся различными модулями системы обработки и анализа данных. Каждый из них предоставляет специальные возможности для сбора и анализа данных, что облегчает создание сквозных решений для анализа журналов.
Примечание.
Компоненты beats и logstash дополняют друг друга и могут использоваться как совместно, так и отдельно — в зависимости от поставленных задач.
Установка и настройка filebeat
Модуль используется для сбора и доставки журналов из локальных файлов в систему пользователя для мониторинга и анализа. Filebeat может мониторить различные источники данных, такие как журналы приложений, системные журналы, а также JSON- и текстовые файлы.
1. Для установки программы filebeat используйте команду (потребуются права администратора):
sudo dnf install filebeat
2. Откройте конфигурационный файл filebeat.yml:
sudo nano /etc/filebeat/filebeat.yml
3. В настройках укажите путь к файлам, которые необходимо собрать, и адрес, куда отправлять результаты.
В разделе filebeat.inputs включите опцию сбора журналов:
filebeat.inputs:
- type: filestream
  id: system-logs
  enabled: true
  paths:
    - /var/log/*.log
  fields:
    type: syslog
  fields_under_root: true
В разделе setup.kibana закомментируйте следующие строки:
#setup.kibana:
 #host: "localhost:5601
В разделе output.elasticsearch закомментируйте следующие строки:
#output.elasticsearch:
# hosts: ["localhost:9200"]
#preset: balanced
В разделе output.logstash раскомментируйте следующие строки, вместо localhost укажите IP-адрес сервера:
output.logstash:
  hosts: ["192.168.2.15:5044"]
где:
192.168.2.15– IP-адрес сервера logstash;5044– порт, который используется для подключения к logstash.
Сохраните изменения и закройте файл.
4. Активируйте модуль logstash:
cd /etc/filebeat
sudo filebeat modules enable logstash
5. В файле /etc/filebeat/modules.d/logstash.yml измените настройки модуля:
sudo nano /etc/filebeat/modules.d/logstash.yml
По умолчанию наборы файлов отключены. Включите минимум один набор файлов в модуле. Поменяйте в параметре enabled значение false на true.
- module: logstash
  log:
    enabled: true
    var.paths: ["/var/log/logstash/logstash-plain.log"]
6. Перед запуском filebeat рекомендуется протестировать файл конфигурации:
sudo filebeat test config
При успешных настройках появится сообщение: «Config OK».
7. Настройте автозагрузку filebeat и запустите службу:
sudo systemctl enable --now filebeat
8. Проверьте состояние filebeat с помощью команды:
systemctl status filebeat
При успешно выполненных настройках в статусе службы должно отображаться active (running).
Установка и настройка auditbeat
Модуль системы обработки и анализа данных, предназначенный для мониторинга активности пользователей и процессов операционной системы. Он собирает данные об аудите безопасности, такие как журналы аудита, и отправляет их в opensearch или logstash для анализа и визуализации. Auditbeat отправляет эти события в режиме реального времени в opensearch для дальнейшего анализа. Можно следить за изменениями в определенных каталогах, идентифицировать потенциальные нарушения политики безопасности.
1. Для установки программы auditbeat используйте команду (потребуются права администратора):
sudo dnf install auditbeat
2. Настройте auditbeat:
sudo nano /etc/auditbeat/auditbeat.yml
В разделе setup.kibana закомментируйте следующие строки:
#setup.kibana:
 #host: "localhost:5601
В разделе output.elasticsearch закомментируйте следующие строки:
#output.elasticsearch:
# hosts: ["localhost:9200"]
#preset: balanced
В разделе output.logstash раскомментируйте следующие строки, вместо localhost укажите IP-адрес сервера:
output.logstash:
  hosts: ["192.168.2.15:5044"]
Сохраните изменения и закройте файл.
3. Перед запуском auditbeat рекомендуется протестировать файл конфигурации на наличие ошибок:
cd /etc/auditbeat/
sudo auditbeat test config
При успешных настройках появится сообщение: «Config OK».
4. После настройки файла конфигурации необходимо запустить и настроить службу auditbeat для автозагрузки:
sudo systemctl enable --now auditbeat
5. Проверьте состояние auditbeat с помощью команды:
systemctl status auditbeat
При успешно выполненных настройках в статусе должно отображаться active (running).
Установка и настройка heartbeat
Это модуль мониторинга доступности, предназначенный для проверки доступности и производительности служб и ресурсов. Он может отслеживать состояние HTTP-адресов, TCP-служб, DNS-серверов и других ресурсов, отправляя тестовые запросы и анализируя полученные ответы. Heartbeat отслеживает доступность служб с помощью активного поиска. Получив список URL-адресов, heartbeat задаёт вопрос о доступности системы и отправляет эту информацию и время отклика в остальную часть стека для дальнейшего анализа.
Для установки программы heartbeat используйте команду (потребуются права администратора):
sudo dnf install heartbeat
1. Откройте конфигурационный файл heartbeat.yml:
sudo nano /etc/heartbeat/heartbeat.yml
2. Настройте параметры в файле heartbeat.yml в соответствии с примером:
Включите монитор, который необходимо использовать.
heartbeat.monitors:
- type: http
  enabled: true
  id: dashboards
  name: Opensearch Dashboards
  urls: ["https://192.168.2.15:9200"]
  schedule: '@every 60s'
  username: "admin"
  password: "Xy9#Wp$3Qz!Tm"
В разделе setup.kibana закомментируйте следующие строки:
#setup.kibana:
 #host: "localhost:5601
В разделе output.elasticsearch закомментируйте следующие строки:
#output.elasticsearch:
# hosts: ["localhost:9200"]
#preset: balanced
В разделе output.logstash раскомментируйте следующие строки, вместо localhost укажите IP-адрес сервера:
output.logstash:
  hosts: ["192.168.2.15:5044"]
Сохраните изменения и закройте файл.
В этом примере файл heartbeat.yml настраивает параметры мониторинга и управления кластером из двух узлов с использованием heartbeat для обеспечения высокой доступности. В случае неисправности одного из узлов, другой узел возьмёт на себя его роль.
Перед запуском heartbeat рекомендуется протестировать файл конфигурации на наличие ошибок:
cd /etc/heartbeat/
sudo heartbeat test config
При успешных настройках появится сообщение: «Config OK».
3. После настройки файла конфигурации необходимо запустить и настроить службу heartbeat для автозагрузки:
sudo systemctl enable --now heartbeat
4. Проверьте состояние heartbeat с помощью команды:
systemctl status heartbeat
При успешно выполненных настройках в статусе должно отображаться active (running).
Установка и настройка metricbeat
Metricbeat — это модуль сбора метрик, предназначенный для сбора различных системных метрик и сервисной статистики. Он может собирать данные о производительности хостов, сетевого трафика, использования ресурсов контейнеров и многого другого. Применяется для мониторинга серверов/приложений.
Для установки программы metricbeat используйте команду (потребуются права администратора):
sudo dnf install metricbeat
Для настройки metricbeat выполните следующий алгоритм действий:
1. Откройте основной файл конфигурации /etc/metricbeat/metricbeat.yml для редактирования:
sudo nano /etc/metricbeat/metricbeat.yml
2. Измените настройки.
В разделе metricbeat.config.modules измените значение параметра reload.enabled на true.
metricbeat.config.modules:
  path: ${path.config}/modules.d/*.yml
  reload.enabled: true
В разделе setup.kibana закомментируйте следующие строки:
#setup.kibana:
 #host: "localhost:5601
В разделе output.elasticsearch закомментируйте следующие строки:
#output.elasticsearch:
# hosts: ["localhost:9200"]
#preset: balanced
В разделе output.logstash раскомментируйте следующие строки, вместо localhost укажите IP-адрес сервера:
output.logstash:
  hosts: ["192.168.2.15:5044"]
Сохраните изменения и закройте файл.
3. Откройте на редактирование конфигурационный файл metricbeat.reference.yml:
sudo nano /etc/metricbeat/metricbeat.reference.yml
4. В разделе metricbeat.config.modules найдите и измените параметр reload.enabled с false на true:
metricbeat.config.modules:
  path: ${path.config}/modules.d/*.yml
  reload.period: 10s
  reload.enabled: true
5. Перед запуском metricbeat рекомендуется протестировать файл конфигурации на наличие ошибок:
cd /etc/metricbeat/
sudo metricbeat test config
При успешных настройках появится сообщение: «Config OK».
6. После настройки файла конфигурации необходимо запустить и активировать автозагрузку metricbeat:
sudo systemctl enable --now metricbeat
7. Проверьте статус metricbeat:
systemctl status metricbeat
При успешно выполненных настройках в статусе должно отображаться active (running).
8. Для просмотра всех модулей выполните команду:
sudo metricbeat modules list
9. Активируйте нужные модули:
sudo metricbeat modules enable logstash
Установка и настройка packetbeat
Packetbeat — модуль для сбора метрик, предназначенный для мониторинга и анализа сетевого трафика протоколов уровня приложений в реальном времени. Packetbeat может анализировать различные протоколы, а также обнаруживать аномалии и атаки в сети. Мониторинг сетевого трафика имеет важное значение для управления инфраструктурой, обеспечивая высокий уровень производительности и безопасности.
На клиентской машине настройте агент-отправитель. После сбора и обработки данных с хостов и контейнеров агент отправляет сгенерированные отчеты в logstash или opensearch.
Для установки программы packetbeat используйте команду (потребуются права администратора):
sudo dnf install packetbeat
После установки packetbeat нужно настроить. Основной файл конфигурации packetbeat.yml находится в каталоге /etc/packetbeat/. Откройте его для редактирования:
sudo nano /etc/packetbeat/packetbeat.yml
Настройте сетевые интерфейсы, которые packetbeat будет использовать для мониторинга трафика, например:
packetbeat.interfaces.device: any
где any — анализ всех подключенных интерфейсов.
Можно указать определенный интерфейс, например eth0:
packetbeat.interfaces.device: eth0
packetbeat.interfaces.type: af_packet
packetbeat.interfaces.buffer_size_mb: 100
Можно также использовать default_route для автоматического определения интерфейса с маршрутом по умолчанию или задать массив интерфейсов с индивидуальными настройками через packetbeat.interfaces.
Настройте протоколы, которые packetbeat будет анализировать. Например:
packetbeat.protocols:
- type: http
  ports: [80, 8080, 8000, 5000, 8002]
- type: mysql
  ports: [3306]
- type: dns
  ports: [53]
- type: redis
  ports: [6379]
Этот пример включает анализ HTTP, MySQL, DNS и Redis трафика на указанных портах.
В разделе setup.kibana закомментируйте следующие строки:
#setup.kibana:
 #host: "localhost:5601
В разделе output.elasticsearch закомментируйте следующие строки:
#output.elasticsearch:
# hosts: ["localhost:9200"]
#preset: balanced
В разделе output.logstash раскомментируйте следующие строки, вместо localhost укажите IP-адрес сервера:
output.logstash:
  hosts: ["192.168.2.15:5044"]
Сохраните изменения и закройте файл.
Перед запуском packetbeat рекомендуется протестировать файл конфигурации на наличие ошибок:
cd /etc/packetbeat/
sudo packetbeat test config
При успешных настройках появится сообщение: «Config OK».
После настройки файла конфигурации необходимо запустить и настроить службу packetbeat для автозагрузки:
sudo systemctl enable --now packetbeat
Проверьте статус packetbeat:
systemctl status packetbeat
При успешно выполненных настройках в статусе должно отображаться active (running).
Отображение данных в OpenSearch Dashboards
Для просмотра данных в веб-панели OpenSearch Dashboards подключитесь через веб-браузер, используя IP-адрес машины, на которой развернут logstash: http://192.168.2.15:5601. Введите аутентификационные данные, созданные при установке opensearch:

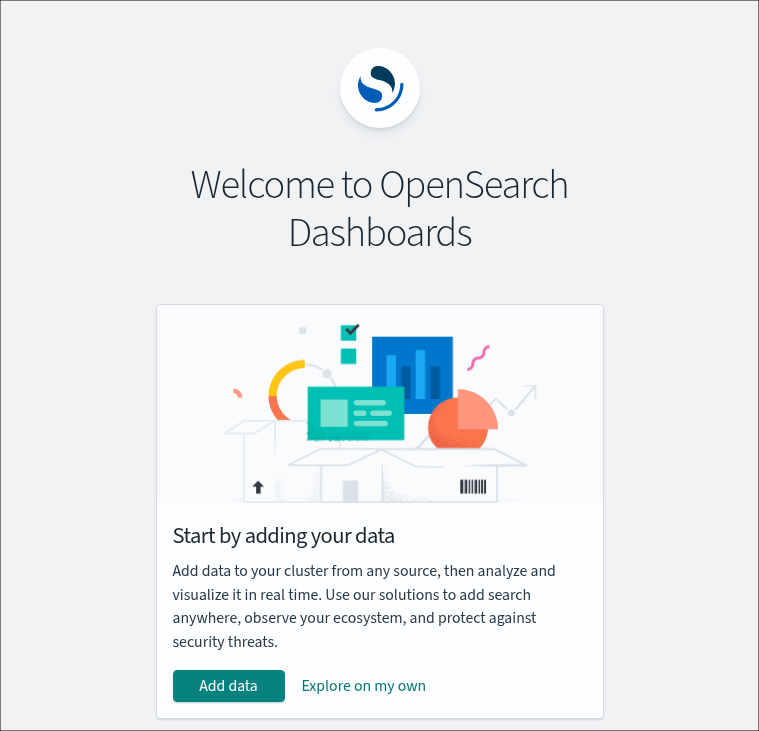
Для начала работы нажмите «Add data» («Добавить данные») для прямого ввода информации или выберите «Explore on my own» («Исследовать самостоятельно»), чтобы ознакомиться с интерфейсом.
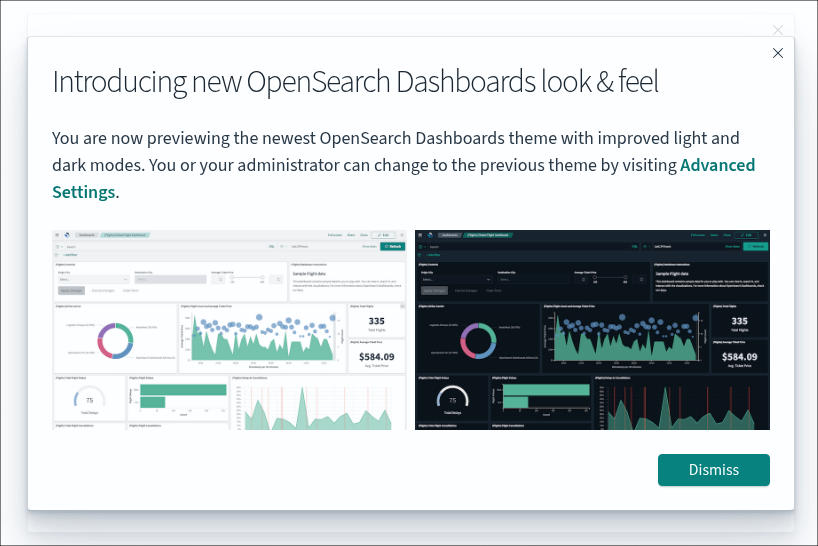
При первом просмотре появится всплывающая подсказка с информацией о темной теме OpenSearch Dashboards.
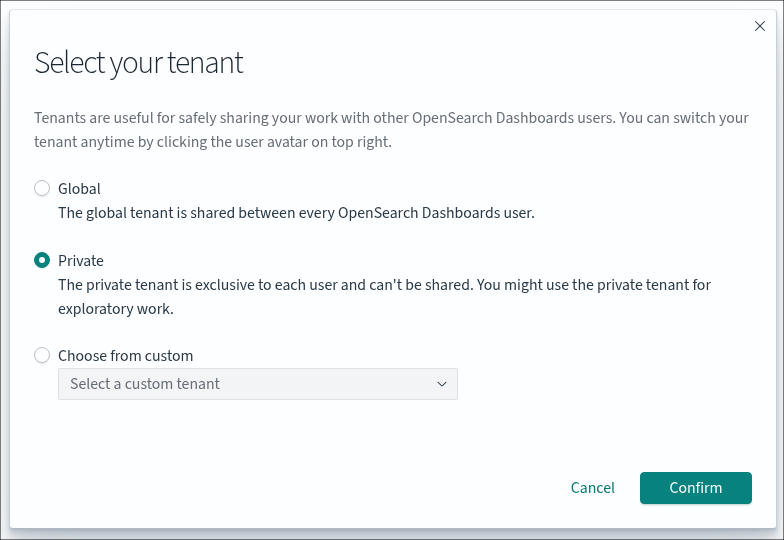
Нажмите «Canсel» («Отменить»), чтобы продолжить. Затем выберите арендатора. Арендаторы — это отдельные рабочие пространства, где хранятся панели, графики и шаблоны индексов.
Будет открыта главная страница OpenSearch Dashboards:

Создание шаблона индексов
Для осуществления поиска данных с помощью OpenSearch Dashboards необходимо создать шаблон индексов. Перейдите в «Основное меню» (1) — «Dashboards Management» (2).

Выберите «Index Pattern».

Нажмите кнопку «Create index pattern».

В поле «Index pattern name» (1) введите имя индекса «filebeat-*» и нажмите «Next step» (2).

В поле «Time field» выберите значение «@timestamp» (1) и нажмите «Create index pattern» (2).

Аналогичным образом создаются индексы для auditbeat-*, heartbeat-*, metricbeat-*, packetbeat-*.
Создание информационной панели OpenSearch Dashboards
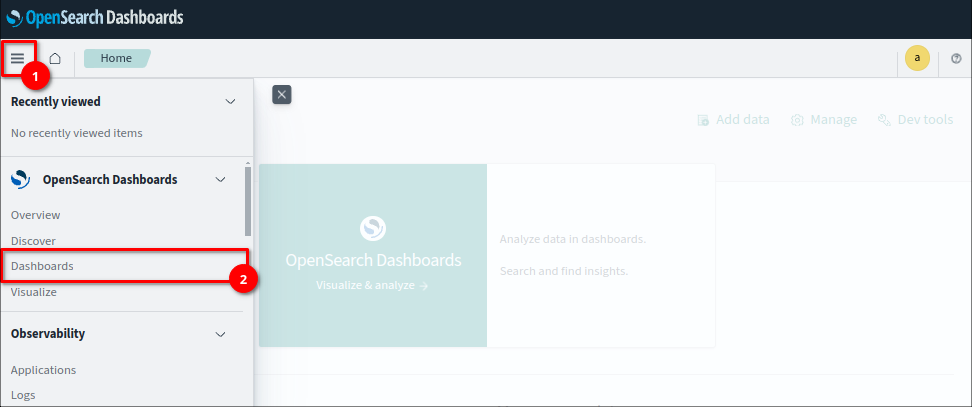
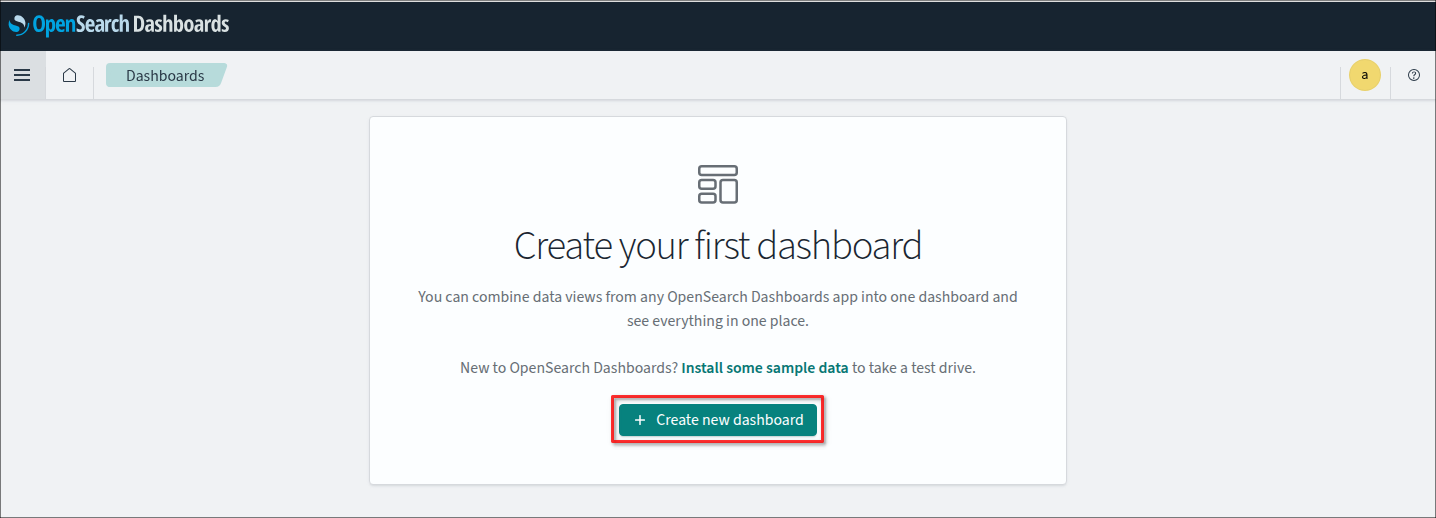
Для отображения данных в OpenSearch Dashboards можно создать информационную панель. Для этого перейдите в «Основное меню» (1) — «Dashboards» (2).
Нажмите «Create new dashboard».
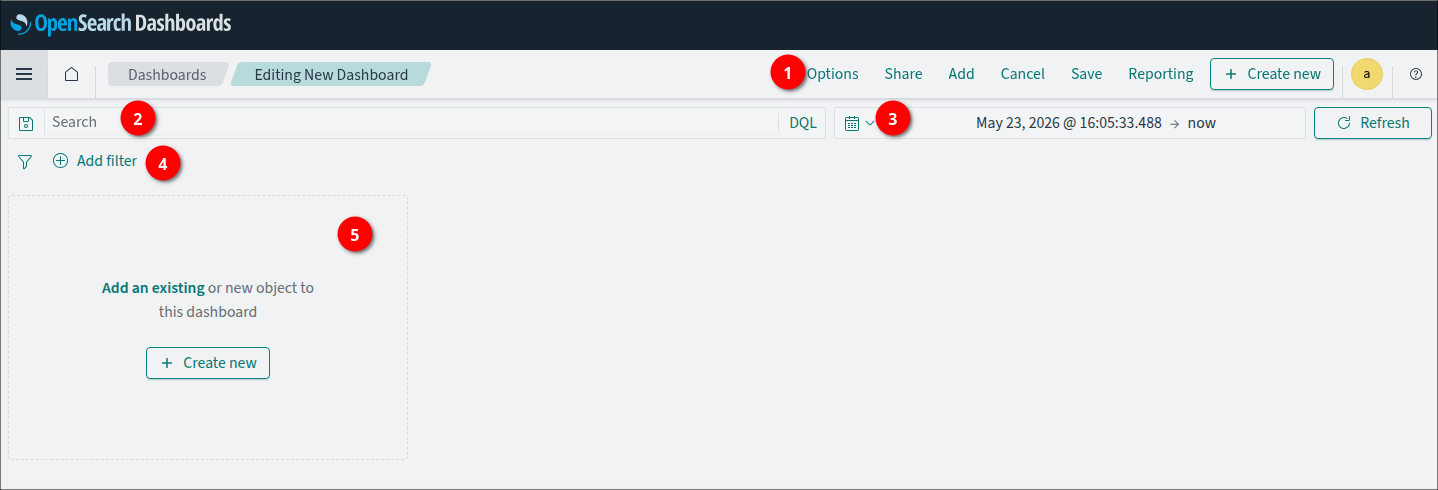
Основные компоненты информационной панели включают в себя:
-
меню (1) — основные настройки;
-
поиск (2) — введите запрос, чтобы найти нужные данные;
-
фильтр по времени (3) — выберите период (даты и время);
-
фильтр (4) — нажмите на значения, чтобы выбрать нужные данные;
-
основная панель (5) — отображаются графики и результаты поиска.
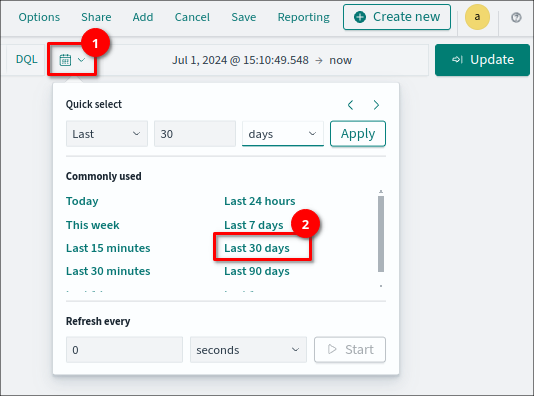
Убедитесь, что фильтры данных включают в себя нужные данные. Выберите временной диапазон. Выберите значок календаря и установите фильтр, например, 30 дней.
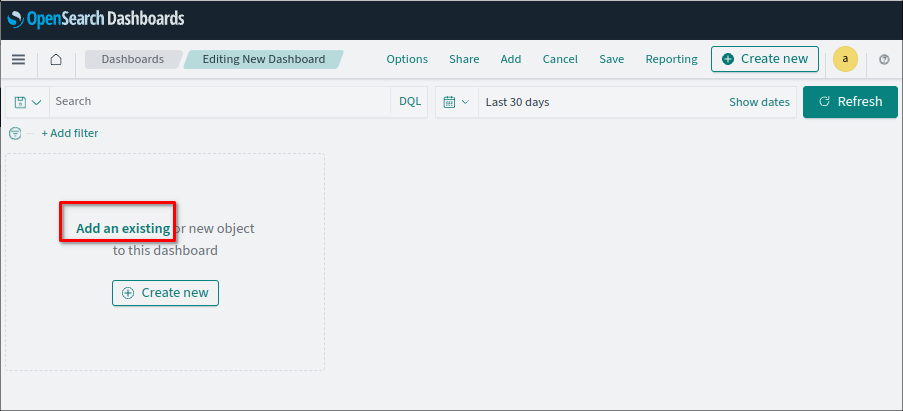
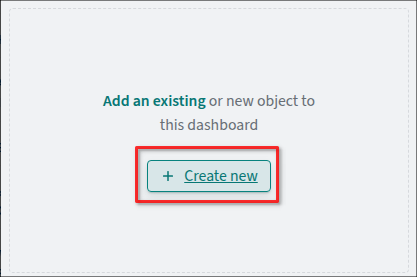
Выберите на панели «Add an existing» для добавления существующего объекта:
Выберите на панели «Create new» для создания нового объекта:
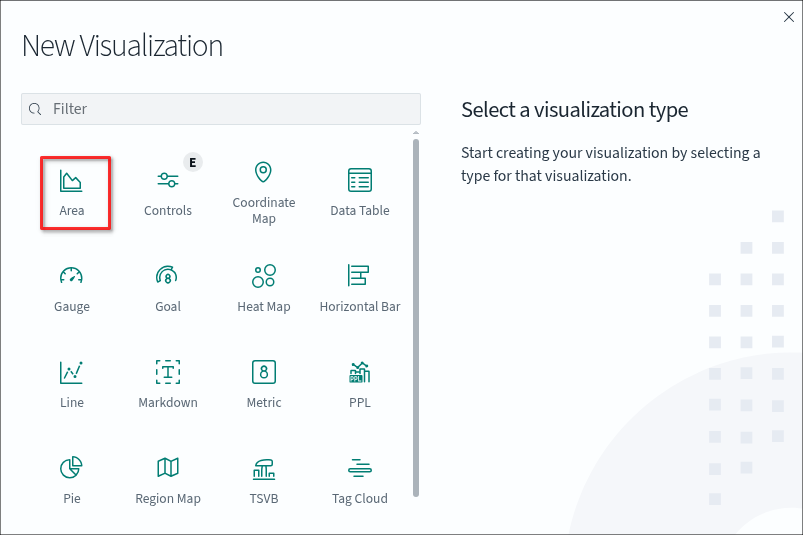
Выберите тип представления данных:
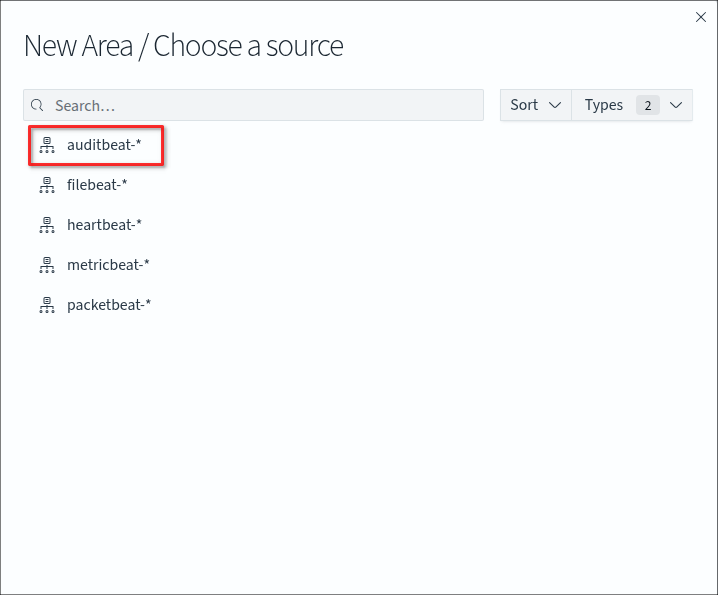
Выберите источник данных:
Отобразится информационная панель с выбранными данными.
Использование Discover
С помощью раздела Discover можно выбирать данные для анализа, устанавливать временной диапазон для этих данных, выполнять поиск с помощью языка запросов Dashboards и фильтровать результаты.
В навигационном меню OpenSearch Dashboards выберите раздел «Discover».
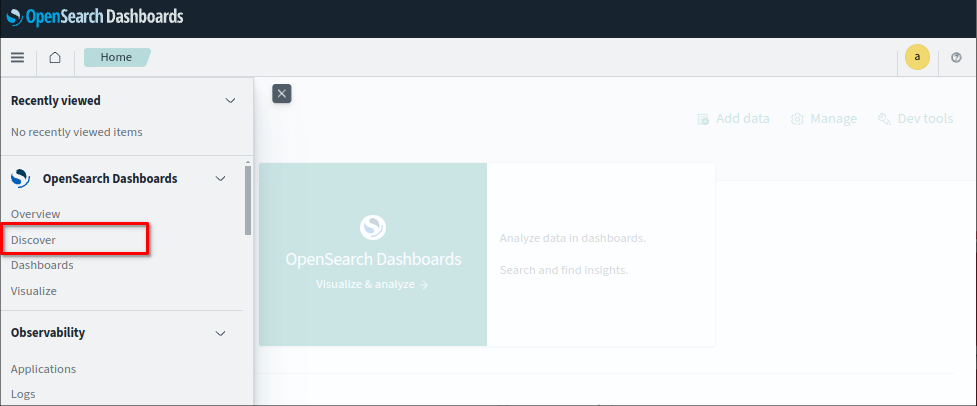
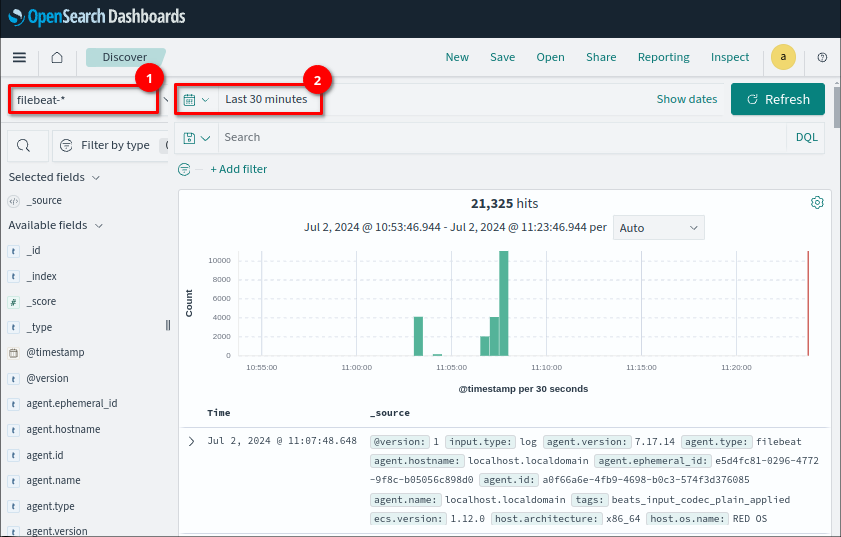
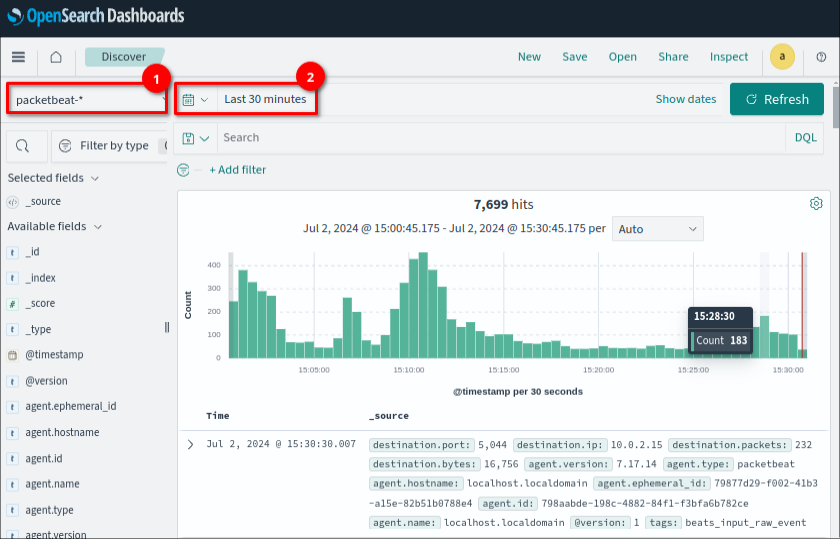
На странице Discover выберите шаблон индекса «filebeat-*» (1) из выпадающего меню в левом верхнем углу. Выберите значок для изменения временного фильтра и установите значение «Last 30 minutes» (2).
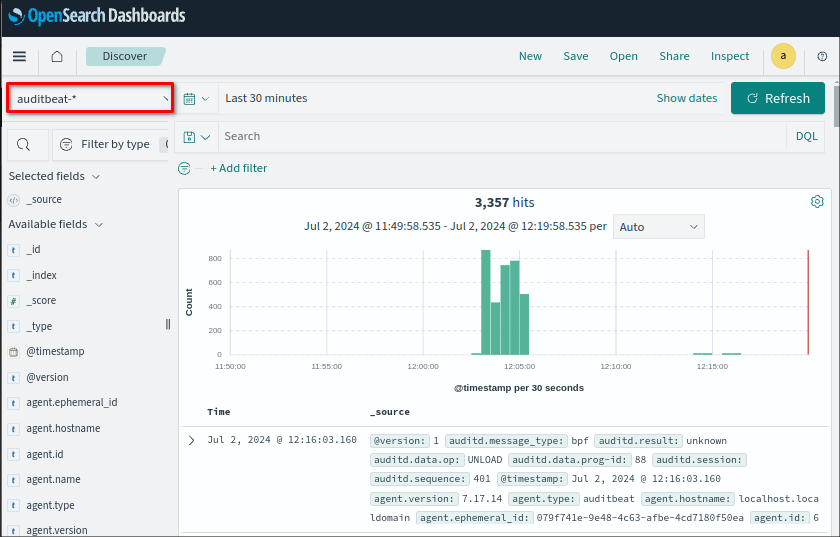
Результат для индекса «auditbeat-*»:
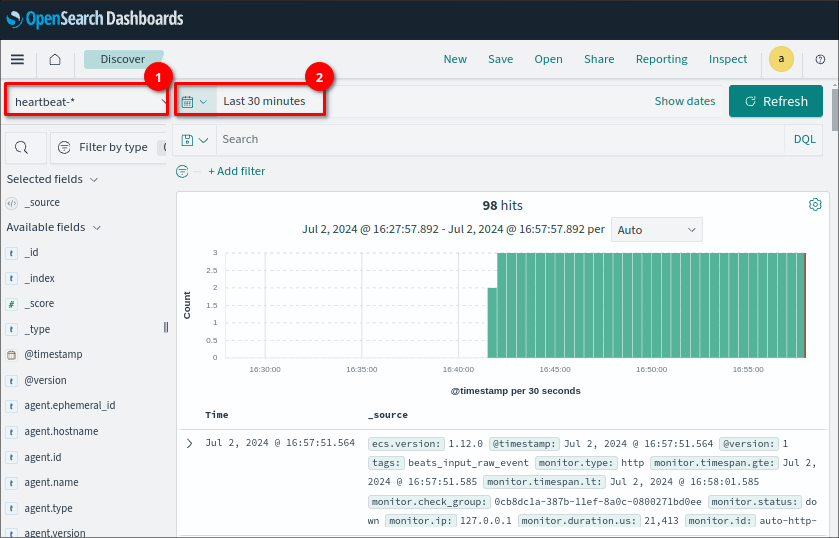
Результат для индекса «heartbeat-*»:
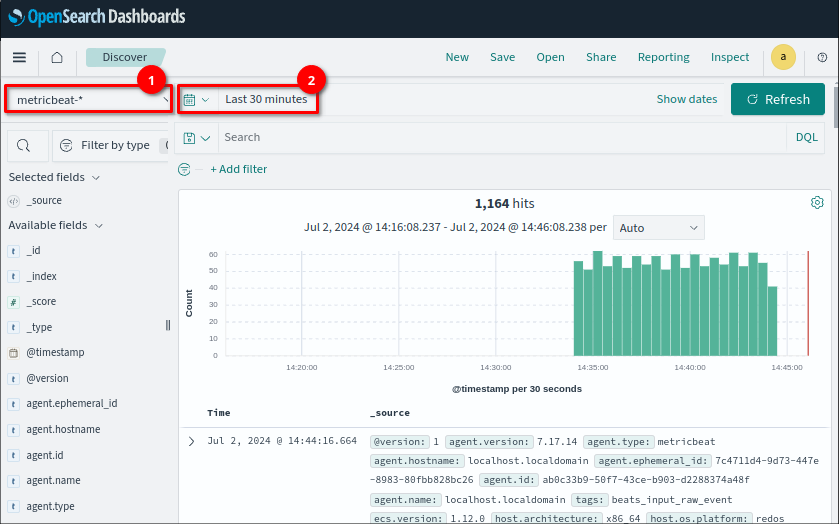
Результат для индекса «metricbeat-*»:
Результат для индекса «packetbeat-*»:
Дата последнего изменения: 30.10.2026
Если вы нашли ошибку, пожалуйста, выделите текст и нажмите Ctrl+Enter.